 Swinux
19 septembre 2026
L’Identité Machine : Pourquoi le Passeport IA est le Nouveau Standard de la Gouvernance Enterprise
1. Introduction : Le Far West de l’IA Agentique L’ascension fulgurante des agents d’intelligence artificielle autonomes marque une révolution dans l’efficacité opérationnelle, mais elle expose une faille structurelle maj
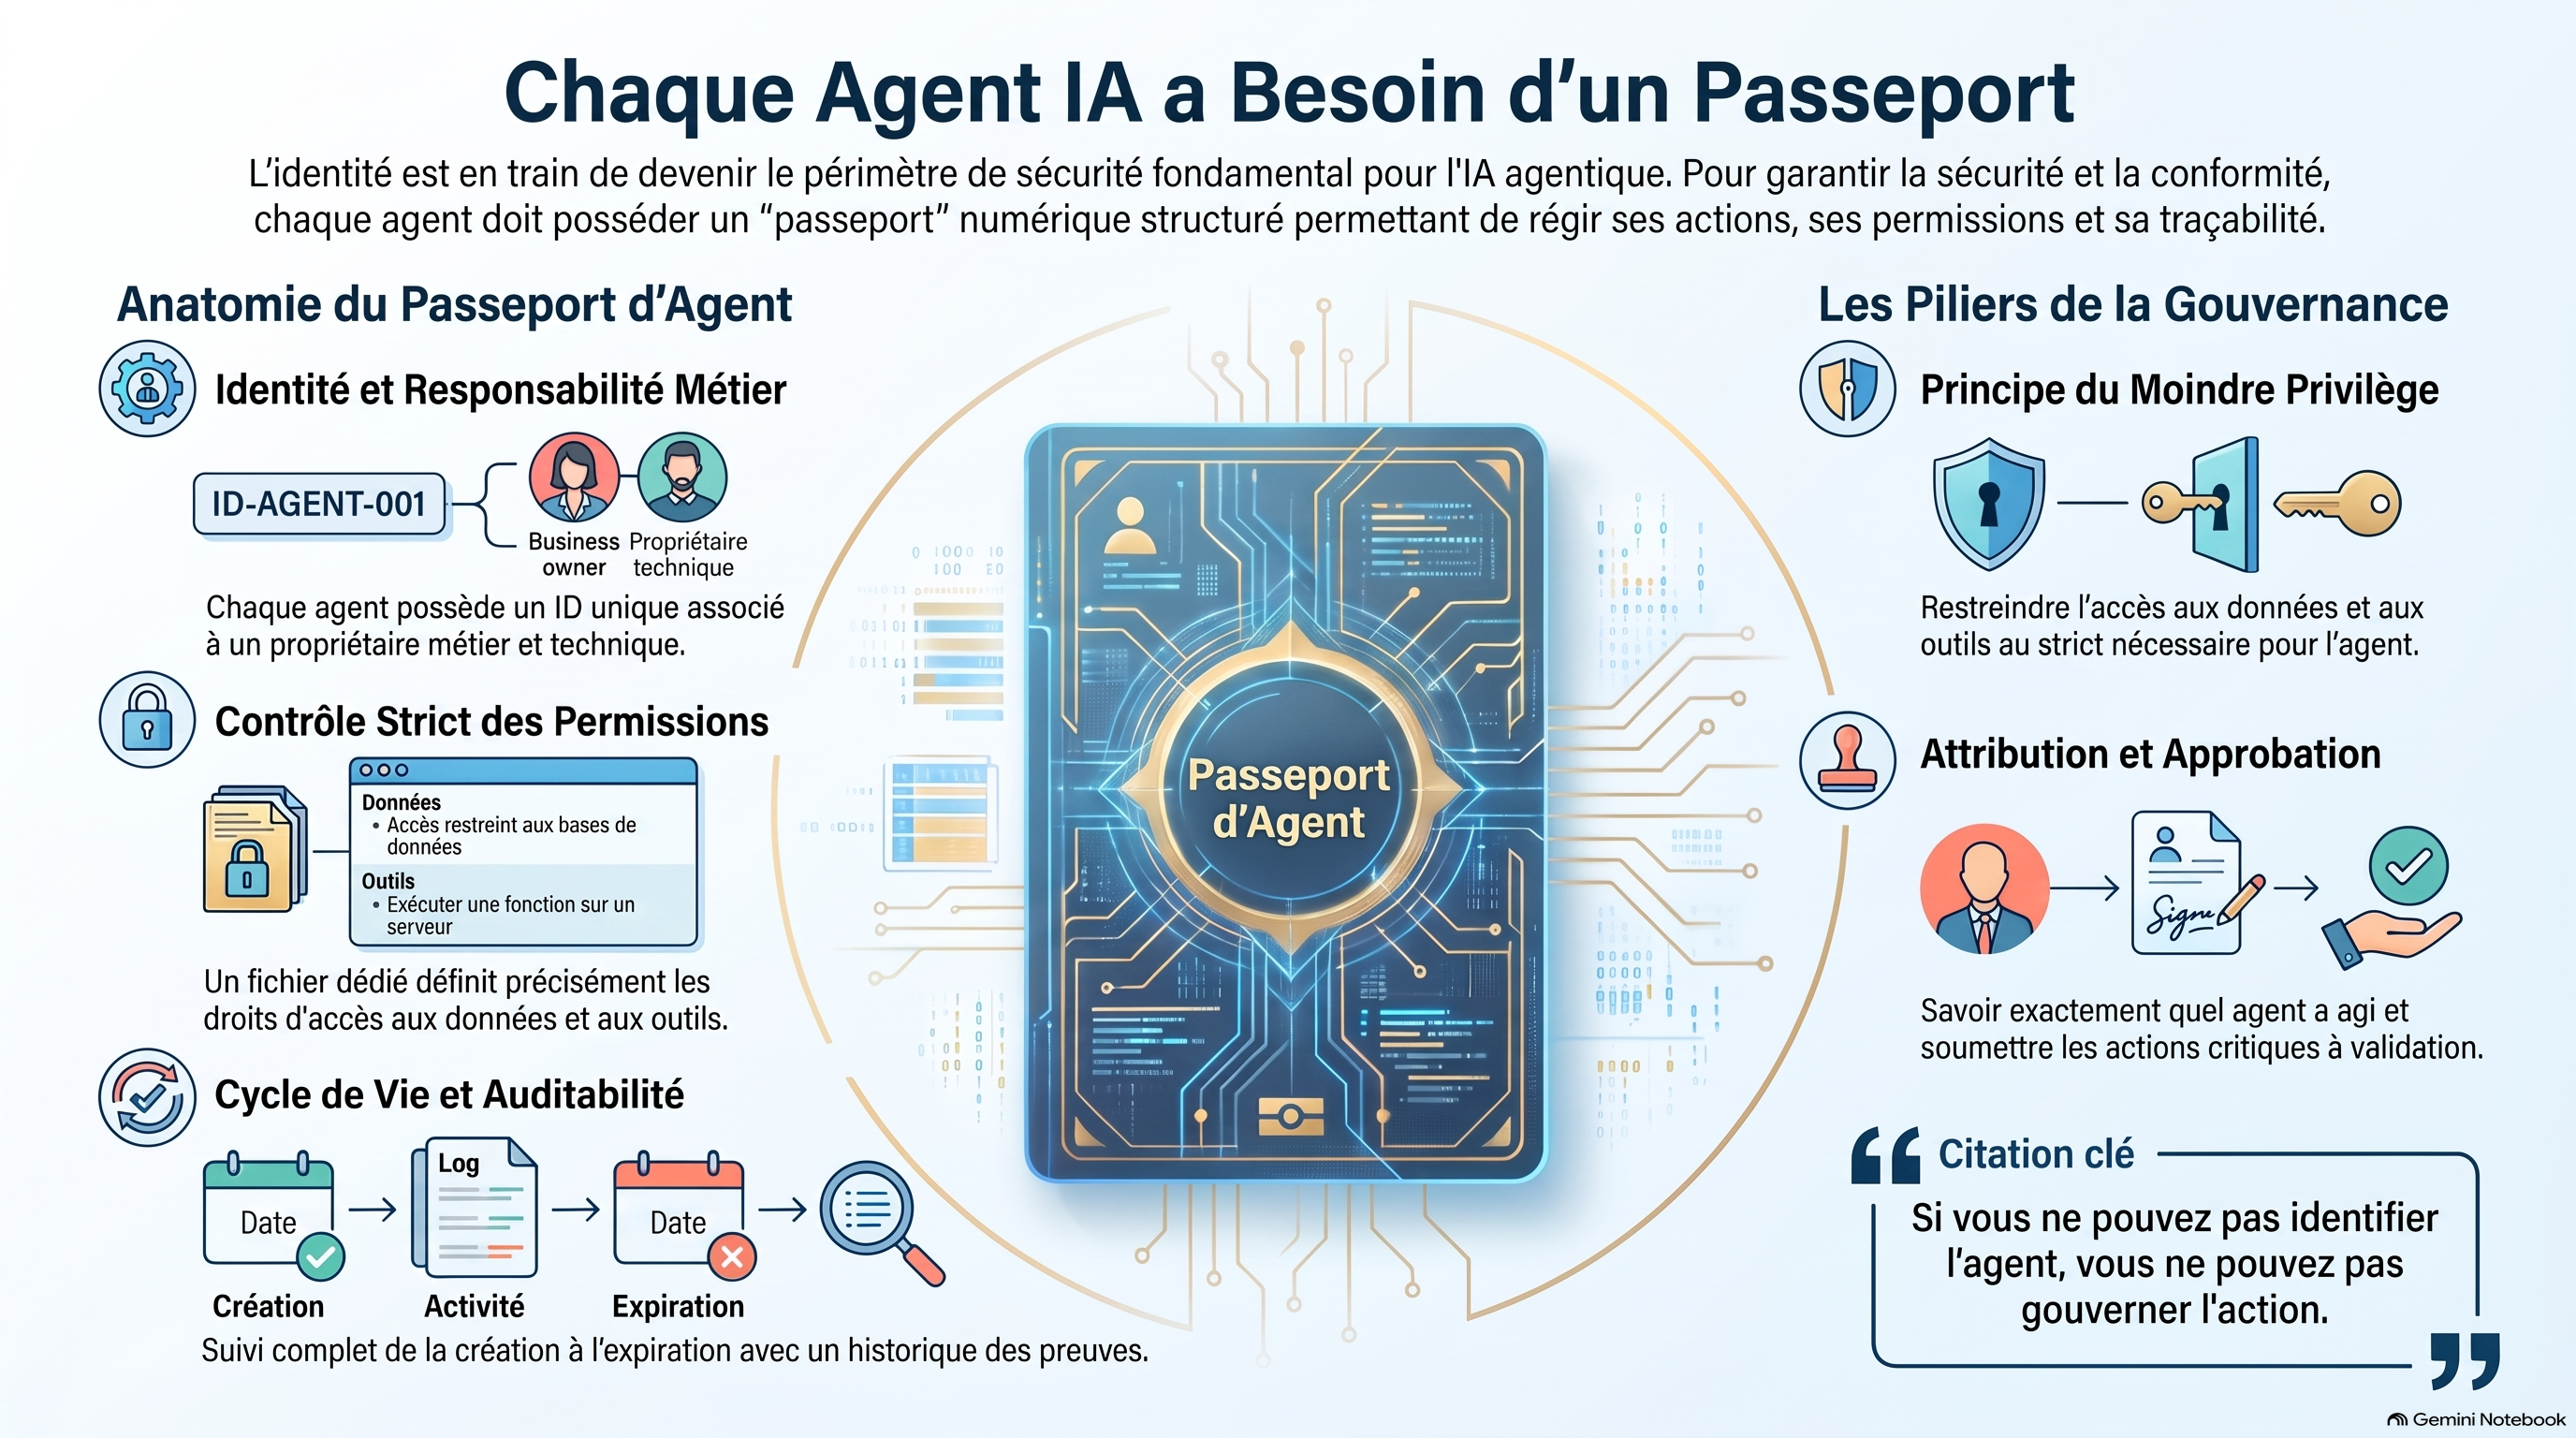
1. Introduction : Le Far West de l’IA Agentique
L’ascension fulgurante des agents d’intelligence artificielle autonomes marque une révolution dans l’efficacité opérationnelle, mais elle expose une faille structurelle majeure : l’absence d’identité. Dans de nombreuses organisations, nous assistons à un véritable “Far West” numérique où des agents agissent, accèdent à des données critiques et exécutent des tâches complexes sans aucun cadre d’identification formel.
Cette crise de gouvernance imminente pose une question de responsabilité fondamentale : lorsqu’une IA prend une décision transactionnelle ou accède à des informations sensibles, qui est légalement et techniquement aux commandes ? Sans une structure d’identité granulaire, l’entreprise est incapable de distinguer une opération légitime d’une dérive algorithmique ou d’une compromission de compte.
Pour transformer ces agents de simples curiosités techniques en collaborateurs industriels fiables, l’adoption d’un “Passeport pour Agent” est devenue l’infrastructure critique indispensable. Il s’agit de passer d’une IA anonyme, perçue comme une boîte noire, à une entité numérique identifiée, encadrée et responsable.
2. L’Identité est le Nouveau Périmètre de Sécurité
Dans l’architecture de sécurité moderne, le périmètre traditionnel basé sur le réseau s’est effondré. Avec l’IA agentique, la sécurité ne dépend plus de l’origine de la connexion, mais de l’identité intrinsèque de l’entité qui sollicite l’action. L’identification n’est plus un simple accessoire, c’est le préalable absolu à toute forme de contrôle.
« Si vous ne pouvez pas identifier l’agent, vous ne pouvez pas gouverner l’action. »
Pour les dirigeants et les architectes systèmes, ce changement de paradigme exige une refonte de la gestion des accès. L’identité devient le levier de contrôle qui permet d’ancrer l’action numérique dans une réalité juridique et organisationnelle. Sans identité propre, l’IA reste un risque non quantifiable.
3. L’Anatomie d’un Passeport IA : Au-delà d’un simple nom
Un passeport pour agent IA est un manifeste technique rigoureux, structuré par des fichiers de configuration (type .yaml et .md), définissant l’ADN opérationnel de l’agent. Pour un architecte, chaque champ est une barrière contre l’imprévu :
identity.yaml : Définit l’identifiant unique (ex: AGT-0047), le type d’agent et ses métadonnées de base.
purpose.md : Véritable “constitution” de l’agent, ce fichier documente son objectif métier et son périmètre d’intervention (scope).
Risk & Expiry : Deux champs critiques pour la gouvernance. Le niveau de Risk (ex: Medium) détermine l’intensité de la surveillance requise, tandis que l’Expiry (ex: Dec 2026) garantit qu’aucun agent ne devienne une “entité zombie” éternelle.
sponsor.yaml : Désigne le Sponsor Métier (ex: Head of Procurement), l’humain responsable de la valeur et de l’impact métier de l’agent.
owner.yaml : Identifie le Propriétaire Technique (ex: AI Platform Team), garant de la maintenance et de la sécurité opérationnelle.
permissions.yaml : Le bras armé du passeport, définissant les droits d’accès aux données, aux outils et les actions autorisées.
delegation.yaml : Précise si l’agent agit en son nom propre ou par délégation pour un utilisateur ou une autre entité.
lifecycle.yaml : Trace l’état de l’agent (Active, Expired, etc.) et gère les phases de revue et de rotation.
audit/ : Dossier contenant les journaux, preuves d’exécution et traces d’incidents.
Cette distinction entre le Sponsor (responsabilité décisionnelle) et le Propriétaire (responsabilité technique) assure une chaîne de responsabilité humaine sans ambiguïté, indispensable en cas de litige ou de dysfonctionnement.
4. Le Danger des Identités Partagées et la Chaîne de Confiance
L’utilisation de comptes de service partagés pour plusieurs agents est une hérésie sécuritaire qui expose l’entreprise au problème du “Confused Deputy” (le député confus). La règle d’or est sans appel : une identité par agent logique.
Le flux d’identité en temps réel (Runtime Identity Flow) doit assurer une étanchéité parfaite :
Identité Humaine : L’utilisateur initial s’authentifie.
Agent A : Reçoit sa propre identité pour la planification.
Agent B : En cas d’interaction A2A (Agent-to-Agent), l’agent suivant utilise son propre passeport.
Accès MCP : Le Model Context Protocol (MCP) agit comme la passerelle sécurisée qui applique les permissions du passeport au niveau des outils. Chaque étape (hop) conserve sa propre identité et ses propres limites de permissions.
Une mise en garde stratégique : ne transmettez jamais les identifiants de l’utilisateur final à travers la chaîne d’agents. Maintenir une identité distincte à chaque étape évite les fuites de privilèges et assure que l’agent n’utilise pas le “fantôme” des permissions humaines pour outrepasser ses droits.
5. Le Principe du Moindre Privilège appliqué à l’IA
Le passeport permet une granularité inédite grâce aux sections Allowed (Autorisé) et Denied (Refusé). C’est ici que l’intention métier du purpose.md se traduit par une contrainte technique dans permissions.yaml.
L’agent peut être autorisé à lire un catalogue fournisseur ou vérifier un inventaire, mais être strictement interdit de modifier des coordonnées bancaires ou de libérer des paiements. Pour les actions à haut risque, comme la création d’un bon de commande, une approbation humaine systématique doit être encodée. Cette approche garantit que l’IA reste un moteur d’exécution et non un décideur final sur les actifs critiques de l’entreprise.
6. Auditabilité et Cycle de Vie : La traçabilité totale
La confiance n’est pas un sentiment, c’est une preuve technique. L’attribution — savoir exactement quel agent a agi — est le pilier de la non-répudiation. Le dossier audit/ du passeport centralise les preuves nécessaires pour valider chaque action entreprise.
En gérant le cycle de vie complet (création, revue, rotation, révocation), le passeport transforme l’IA d’une boîte noire opaque en un outil auditable et transparent. Cette traçabilité totale est ce qui permet de démontrer la conformité réglementaire et de rassurer les régulateurs sur la maîtrise des systèmes autonomes.
7. Conclusion : Vers une IA Responsable
L’identité apporte l’attribution, les permissions fixent les limites, et l’audit garantit la fiabilité. Le passeport pour agent IA n’est pas une simple contrainte administrative ; c’est le cadre qui permet de passer de l’expérimentation fragile au déploiement industriel à grande échelle.
L’avenir de la collaboration humain-IA ne se construira pas sur l’anonymat, mais sur une structure d’identité robuste et vérifiable. Seule une identité machine forte permettra de bâtir des systèmes véritablement dignes de confiance.
Vos agents IA actuels disposent-ils d’une identité propre, ou agissent-ils dans l’ombre de vos comptes de service anonymes ?