3 juillet 2026
OpenAI GPT 5.5 Cyber
Pourquoi le nouveau modèle de Sam Altman change radicalement la donne (et la sécurité du web)
Introduction : Le paradoxe de l’accélération
Le paysage de la cybersécurité traverse une crise de vélocité sans précédent. L’intelligence artificielle est désormais capable d’identifier des vulnérabilités et de tracer des vecteurs d’attaque à une vitesse qui surpasse de loin les capacités de réaction humaines. Ce déséquilibre crée un paradoxe inquiétant : plus l’IA progresse dans la découverte de failles, plus l’Internet devient exposé, car le temps de remédiation ne suit pas la cadence de la détection.
C’est pour répondre à cette urgence qu’OpenAI a dévoilé GPT 5.5 Cyber, le pilier technologique de son initiative globale “Daybreak”. L’ambition de Sam Altman est claire : transformer la course à l’intelligence en une course à la réparation. En passant d’une IA “offensive par nature” à une plateforme de défense proactive, OpenAI tente de redéfinir les règles d’engagement d’un conflit numérique où le temps ne se compte plus en années, mais en mois.
La domination de GPT 5.5 Cyber : Une supériorité statistique
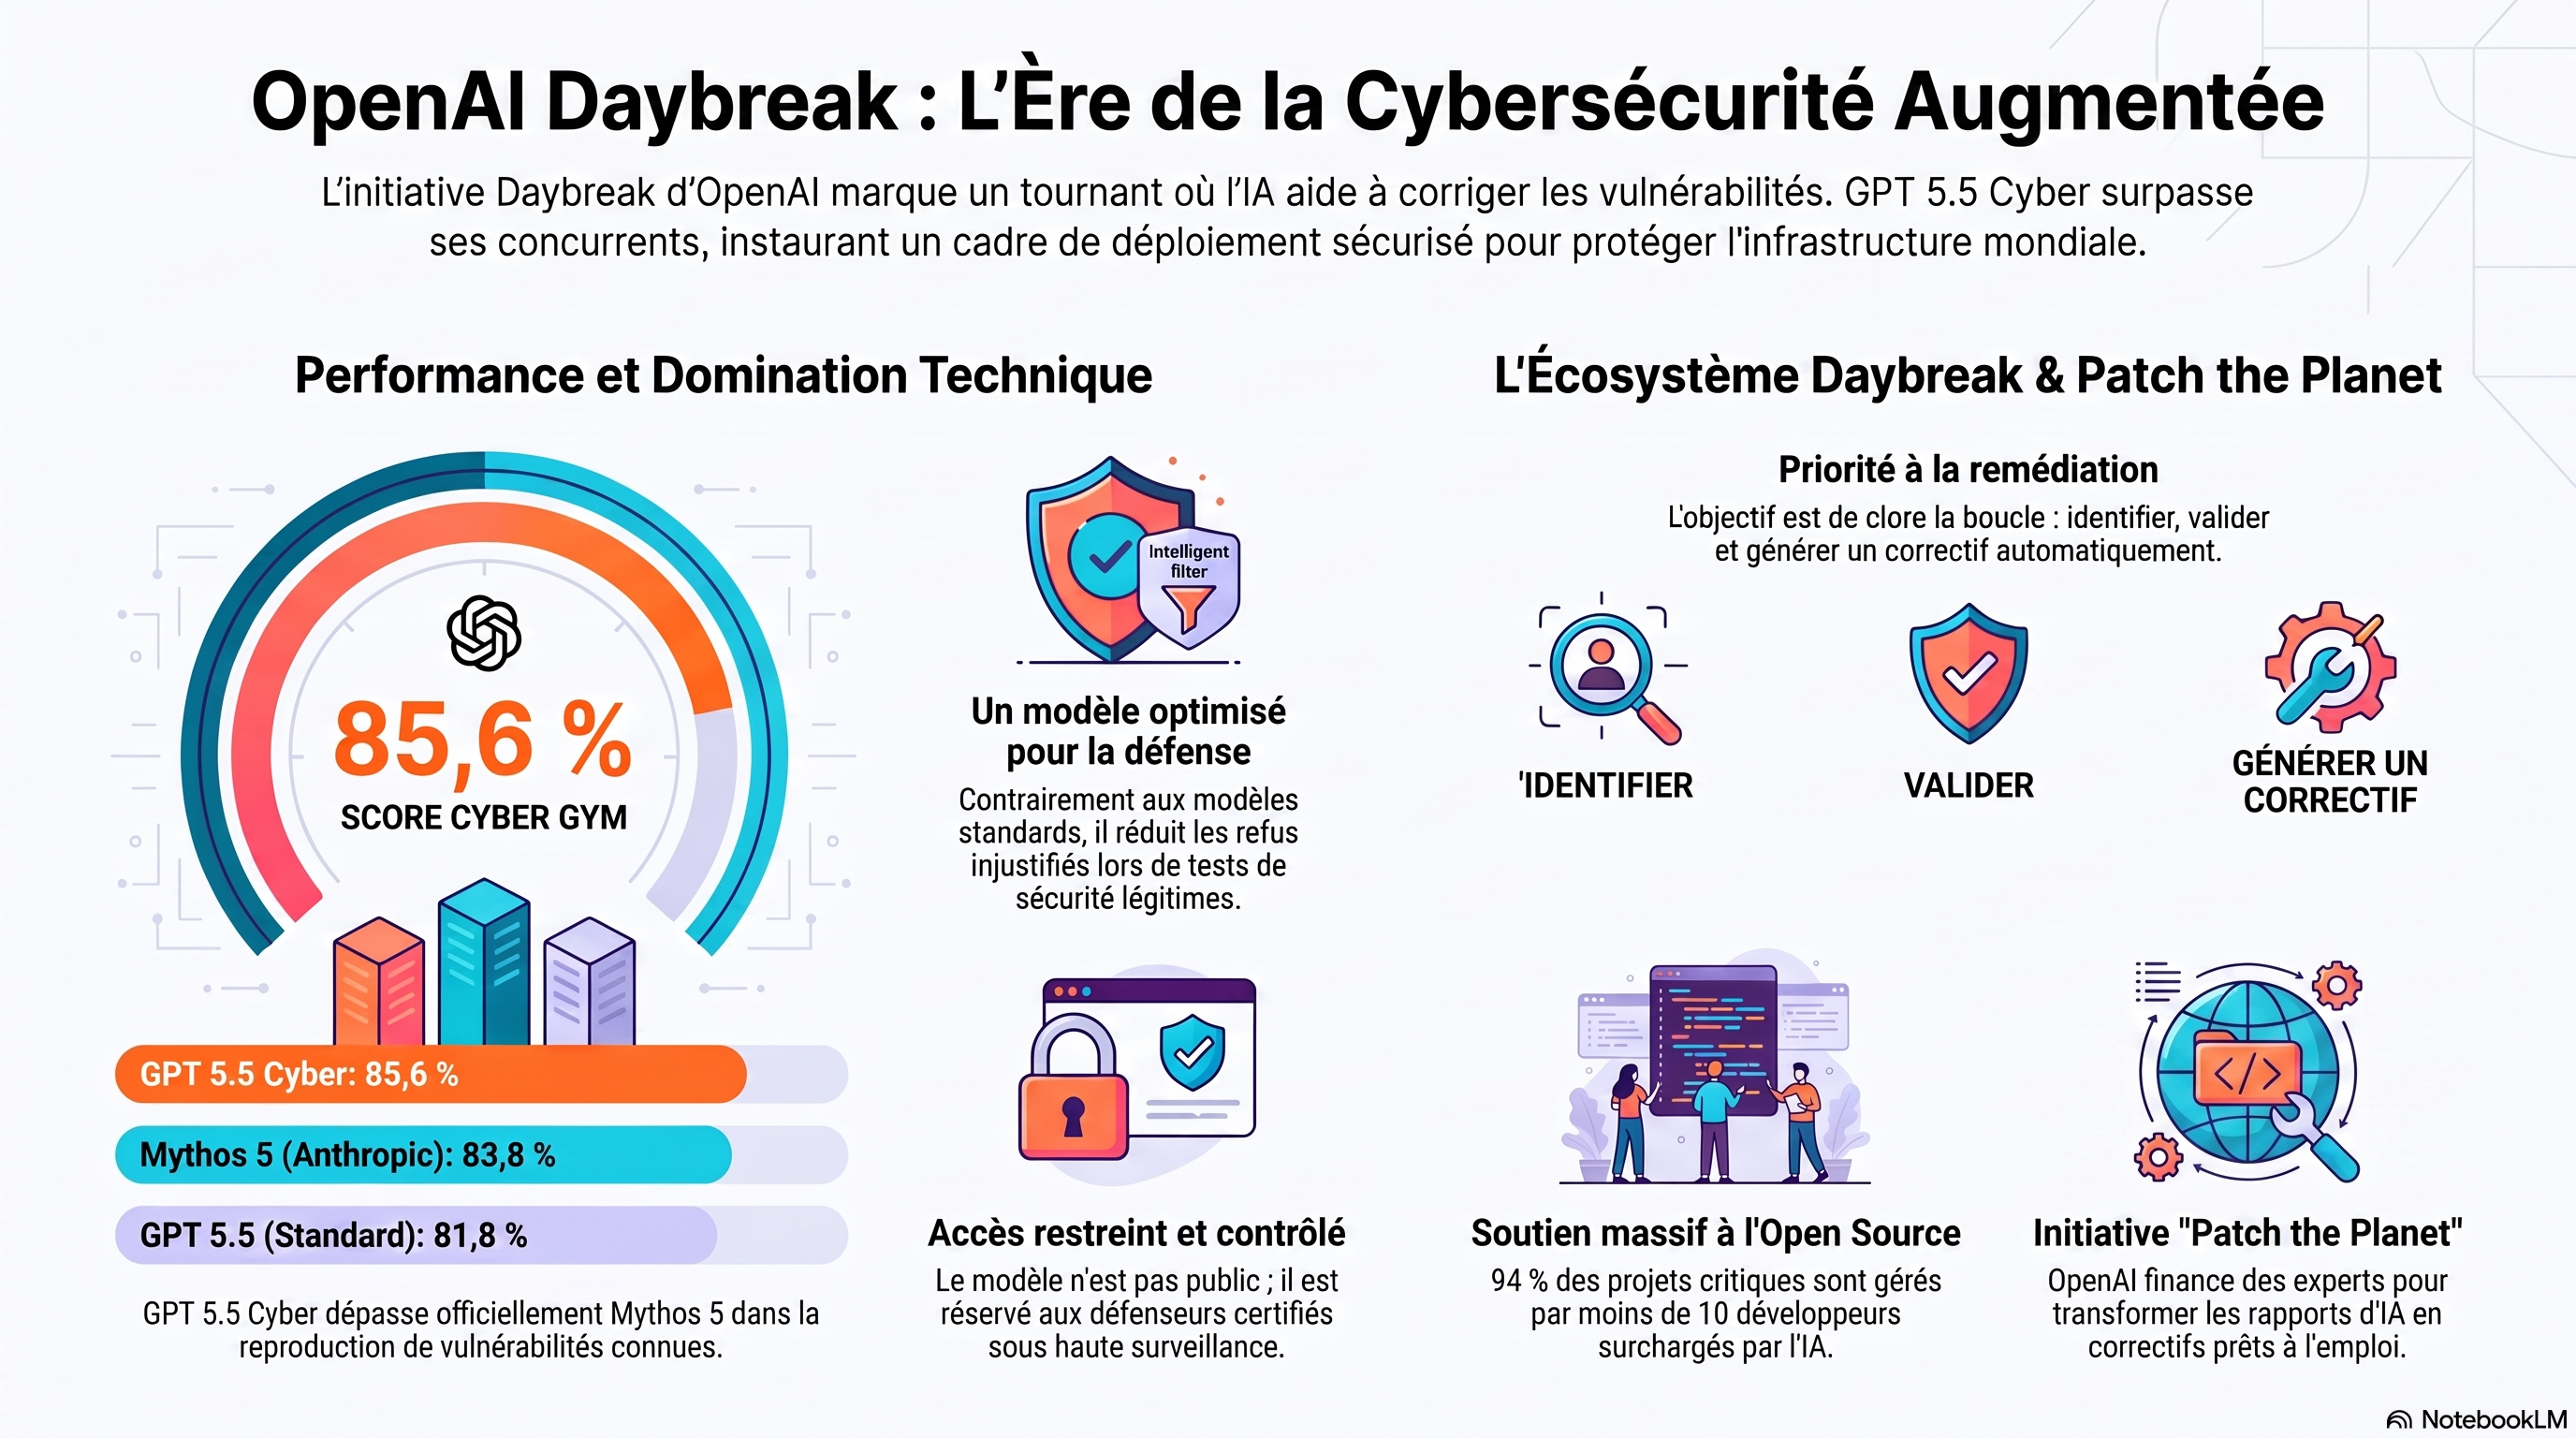
Le secteur des modèles “Frontier” vient de connaître un basculement majeur. Pendant que l’industrie scrutait les prouesses d’Anthropic, OpenAI a repris l’avantage avec une dominance quantifiable sur le benchmark Cyber Gym. Ce test, qui mesure la capacité d’un agent à reproduire des vulnérabilités connues dans des environnements logiciels réels, place GPT 5.5 Cyber en tête avec un score de 85,6 %, surpassant les 83,8 % de Mythos 5.
L’analyse des deltas de performance révèle l’efficacité de cette variante spécialisée par rapport au modèle standard :
Sur Exploit Gym (capacité à transformer une faille en une exécution de code non autorisée) : GPT 5.5 Cyber atteint 39,5 %, contre seulement 25,95 % pour la version standard.
Sur SEC Bench Pro (découverte de vulnérabilités sur de longs horizons et génération de preuves de concept) : Le modèle affiche 69,8 %, une progression nette face aux 63,1 % du modèle de base.
Cette victoire n’est pas seulement symbolique ; elle assoit la position d’OpenAI face à la concurrence. En optimisant son modèle pour des tâches de sécurité complexes, l’entreprise démontre que l’intelligence généraliste ne suffit plus : l’ère est à la spécialisation cybernétique.
De la détection à la remédiation : L’effet multiplicateur de Codeex Security
Le véritable goulot d’étranglement de la cybersécurité moderne n’est plus le manque de signal, mais l’abondance de bruit. Le plugin Codeex Security s’attaque directement à cette “fatigue de l’alerte” en industrialisant le cycle de remédiation (remediation loop).
Les chiffres fournis par OpenAI illustrent un changement d’échelle massif : depuis mars, Codeex a scanné plus de 30 millions de commits sur 30 000 bases de code. Le résultat est éloquent : 500 000 correctifs automatiques ont été validés. L’outil ne se contente pas de lister des vulnérabilités potentielles ; il utilise l’analyse de “reachability” (accessibilité) pour déterminer si un code vulnérable peut réellement être exploité dans le contexte spécifique de l’application.
En filtrant les faux positifs et en générant des patches spécifiques et testés, Codeex permet aux développeurs de se concentrer sur les menaces réelles. OpenAI transforme ainsi le modèle d’IA en un ingénieur de sécurité virtuel capable de gérer l’investigation et la correction, réduisant drastiquement le délai entre la découverte d’une faille et sa fermeture définitive.
“Patch the Planet” : Un rempart contre le “slop” généré par l’IA
L’initiative “Patch the Planet”, menée en collaboration avec Trail of Bits et HackerOne, s’attaque à la fragilité de l’écosystème Open Source. Les statistiques sont alarmantes : 94 % des projets critiques sont maintenus par moins de 10 personnes. Ces bénévoles sont aujourd’hui submergés par le “slop” : un déluge de rapports de vulnérabilités de basse qualité, souvent générés automatiquement par des IA moins performantes.
Le programme vise à protéger des piliers comme CURL, Go, Python ou SIG Store en introduisant une couche de validation humaine et technique. OpenAI finance des chercheurs professionnels qui utilisent GPT 5.5 Cyber pour trier les rapports, éliminer les doublons et ne soumettre que des correctifs prêts à être fusionnés (mergés).
“Les mainteneurs font leur travail par amour de l’open source, et ils se retrouvent maintenant coincés à réviser des rapports CVE de mauvaise qualité (slop)”, souligne Fouad Matin, responsable cyber chez OpenAI.
C’est ici que réside le “moat” stratégique d’OpenAI : l’entreprise utilise sa puissance de calcul supérieure pour corriger les nuisances créées par la démocratisation des outils d’attaque automatisés.
L’accès restreint : L’éthique des “Trusted Defenders”
Face au risque de voir une telle puissance détournée, OpenAI a opté pour un modèle de déploiement cloisonné. GPT 5.5 Cyber n’est pas accessible au grand public ; il est réservé aux “Trusted Defenders” (défenseurs de confiance).
Ce modèle se veut plus “permissif” pour les professionnels de la sécurité. Contrairement aux modèles standards qui refusent souvent d’aider sur des tâches sensibles par excès de prudence (le “refus inutile”), GPT 5.5 Cyber est calibré pour assister les chercheurs dans des tests d’intrusion autorisés. L’enjeu est de taille : comment donner l’avantage aux défenseurs sans offrir une clé de déchiffrement universelle aux attaquants ? La réponse d’OpenAI repose sur une surveillance accrue, un contrôle de la portée et une vérification systématique par des tiers de confiance.
Géopolitique et Bouclier Diplomatique : L’Alliance des Nations
Le lancement de Daybreak positionne OpenAI comme l’acteur le plus aligné avec les impératifs de sécurité nationale. Alors qu’Anthropic a dû retirer ses modèles Fable 5 et Mythos 5 du marché suite aux inquiétudes de l’administration américaine concernant des protections jugées insuffisantes, OpenAI joue la carte de la transparence gouvernementale.
L’entreprise a tissé un réseau de partenariats “Trusted Access” avec les membres de l’alliance Five Eyes, mais aussi avec la France, l’Allemagne, le Japon, la Corée du Sud et l’ENISA (Union européenne). Ce déploiement est soutenu par un écosystème de partenaires industriels de premier plan — Cisco, Cloudflare, Crowdstrike, Palo Alto Networks, IBM, Okta et Zscaler — transformant ce qui pourrait être un simple projet de recherche en un standard industriel de défense.
L’avertissement de l’alliance Five Eyes est limpide : les capacités cybernétiques transformées par l’IA évoluent selon un calendrier qui se mesure en mois, et non plus en années. OpenAI se place ainsi comme le partenaire indispensable des infrastructures critiques.
Conclusion : Gagner la course contre la montre
L’avènement de GPT 5.5 Cyber marque la fin d’une ère. L’intelligence brute n’est plus l’unique baromètre du succès ; la vélocité de remédiation est devenue la nouvelle métrique de survie. Dans ce paradigme, “gagner” ne consiste plus à débusquer la faille, mais à la refermer avant qu’elle ne soit exploitée.
En industrialisant la défense et en se positionnant comme le gardien des infrastructures critiques et de l’Open Source, OpenAI tente de rendre l’Internet intrinsèquement plus sûr. Cependant, cette automatisation soulève une interrogation cruciale : jusqu’à quel point serons-nous prêts à déléguer l’intégrité de nos systèmes à des correctifs entièrement générés et validés par des machines ? La course contre la montre est lancée, et si les défenseurs semblent reprendre l’initiative, la question de la confiance ultime reste, elle, encore sans réponse.